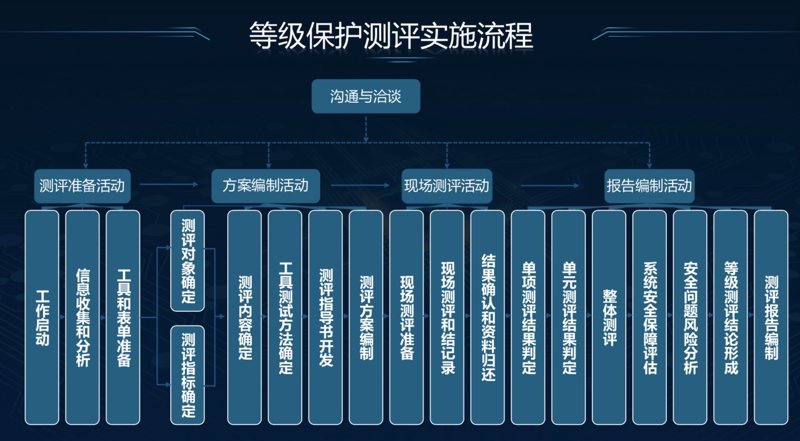
在这个信息化时代,数据安全日益受到重视。各行业部门都在努力提升自身的网络安全性,而等保测评便成为了这一过程中的重要环节。
如今,在众多信息化企业中,等保测评扮演着不可替代的角色。它不仅帮助公司识别和评估网络安全风险,而且确保符合国家信息安全标准。简而言之,等保测评就像是一个信息安全的“体检报告单”,能够及时发现潜在的问题并提供解决方案( 等保测评)。
首先,我们来看看等保测评在金融行业中的应用。银行和证券公司这类金融机构,其工作内容中涉及大量敏感信息和个人隐私保护。如果发生数据泄露或安全事故,不仅会给企业带来巨大的经济损失,还会对公众生活造成严重影响。因此,通过定期进行等保测评可以有效防范外部攻击、内部操作失误等因素引起的网络安全威胁。
其次,在政府机关方面,安全问题是重中之重。政府部门管理和服务过程中积累了大量的机密性与敏感性的信息资源。一旦这些数据被恶意获取或篡改,则可能导致严重的政治后果和社会稳定问题。通过不断进行等级保护测评,可以确保信息技术系统的可靠性和稳定性。
再者,医疗卫生行业也是等保测评重点关注的对象之一。医院作为重要的社会机构,在日常诊治过程中需要采集、存储大量的个人健康信息。一旦发生数据泄露事件,则可能造成患者的权益受损甚至生命安全受到威胁( 对比其他行业)。
当然,在进行等级保护测评时还需要关注一些具体问题,例如加密技术的选择与应用是否合理有效;入侵检测系统能否及时准确地捕获异常行为等。(列举典型问题)
总而言之,等保测评对提升整体信息技术水平具有十分重要的意义。它不仅能够帮助各行业企业在当前复杂多变的信息环境下从容应对各种安全挑战,而且还能促进技术自主创新能力和管理水平的提高。