随着互联网技术的迅猛发展,信息安全问题成为了企业和政府机构关注的重点。为了确保信息系统安全、稳定运行,国家发布了相关的法律法规和标准,并倡导各行业加强信息系统的安全管理与保障。在此背景下,等级保护测评逐渐成为了推动企业信息化建设的重要手段。
等级保护测评:守护网络安全的钥匙
等保测评是指依据国家信息安全等级保护要求,对信息系统进行安全评估的过程。通过评估发现存在的安全隐患和风险点,并提出改正措施,帮助组织改善和优化其信息系统的安全性。这好比一把钥匙,当企业的信息系统遭遇网络攻击时,它可以迅速开启防护之门,确保数据安全。
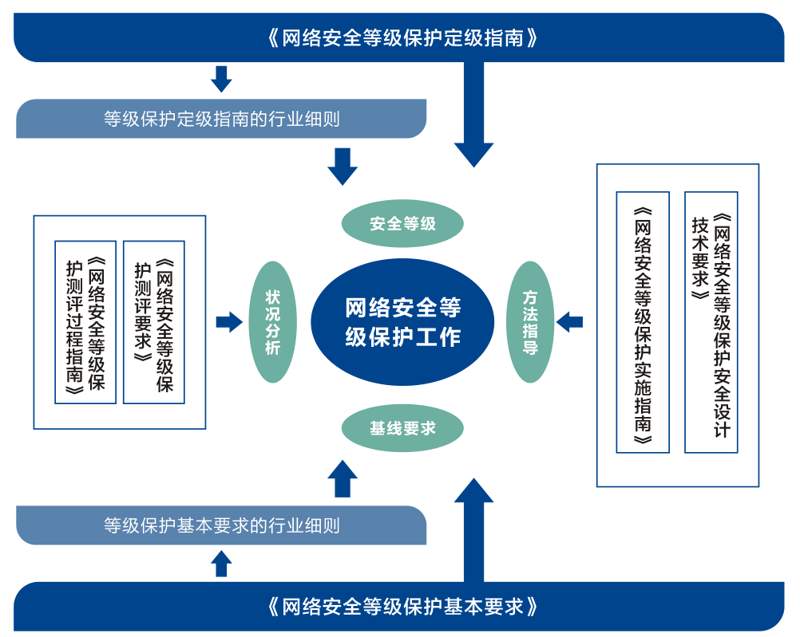
行业应用广泛性
目前,等保测评已经在多个行业得到了广泛应用。例如,在金融行业中,银行、证券交易所等需要处理大量客户敏感信息的企业,通过等级保护测评可以有效防范勒索病毒或数据泄露风险;而在政务领域,则能够助力各级政府部门构建更为安全的信息网络环境,保障公民隐私和相关政策的执行。
等级保护测评的意义与价值
从长远来看,开展等保测评不仅是一项必要的合规要求,更是一次自我提升的过程。通过定期进行等级测评,组织可以在信息安全管理方面逐步完善自身机制、优化流程、增强技术人员专业素质,从而提升整体信息安全水平。这就像一个不断进化的系统,能够随着外部环境变化而作出相应调整。
结语:持续提高安全意识
面对日益复杂多变的网络安全形势,只有不断提升自身的防护能力和安全意识,才能更好地应对各种挑战。等级保护测评作为一项专业有力的工具,在助力企业达成这一目标方面发挥了重要作用。未来,相信随着技术进步和政策法规不断完善,等保测评将更加深入人心,成为各行各业保障信息安全不可或缺的一环。